La sidechain Liquid a annoncé dimanche 6 septembre 2026 que des auteurs se présentant comme des « white hats » ont retiré environ 4 000 bitcoins du portefeuille fédéré qui adosse son jeton natif, le L-BTC, soit 95 % de la réserve.
Développée avec le soutien technique de Blockstream, Liquid repose sur une Fédération de quinze entités identifiées, qui gèrent collectivement le pont entre Bitcoin (le collatéral) et le L-BTC : il faut en principe une majorité qualifiée de onze signatures sur quinze, complétée par des clés d’autorisation de peg-out (PAK), pour faire sortir des fonds de la réserve. Le principe est un adossement un pour un : chaque L-BTC en circulation est censé correspondre à un bitcoin verrouillé dans le multisig de la Fédération.
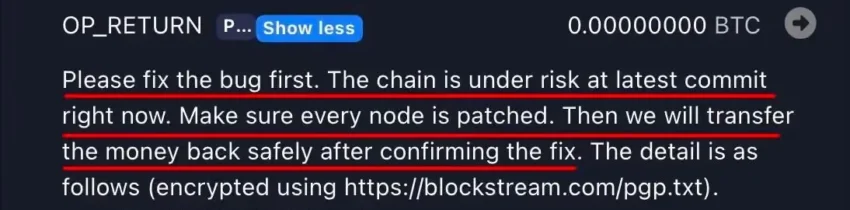
C’est ce mécanisme qui a été mis en défaut dimanche après-midi. Le retrait s’est présenté comme un peg-out ordinaire, traité via la PAK de SideSwap, échange membre de la Fédération. Liquid a précisé que cette clé n’avait pas été compromise, pas plus que les autres, sans préciser la faille exacte ayant permis l’opération. Les auteurs ont laissé un message OP_RETURN : « we are whitehats. contact us on chain ». Des échanges de messages on-chain ont suivi entre eux et Blockstream, chacun invitant l’autre à le contacter, sans qu’un accord n’ait été rendu public à ce stade. Le hacker demande à ce que la vulnérabilité soit corrigée et chaque noeud soit mis à jour avant de restituer les fonds.
Selon SideSwap, l’ordre de peg-out provenait d’un client et a été traité comme une demande normale : les L-BTC correspondants ont bien été brûlés côté Liquid avant que la Fédération ne libère l’équivalent en bitcoins — un point que Liquid confirme également. L’origine de ces L-BTC serait en revanche un bug d’Elements, le logiciel sur lequel tourne Liquid : ils n’auraient jamais été adossés à des bitcoins réels. Il s’agirait d’une faille de consensus dans le cache des range proofs — ces preuves qui montrent qu’un montant confidentiel n’est pas négatif sans le révéler. Deux transactions de préparation valides auraient d’abord amorcé ce cache ; une transaction suivante, au bloc 4 050 336, aurait alors présenté une « preuve » invalide d’environ 4 234 octets réutilisant une clé déjà acceptée, scindé le réseau et fait apparaître 3 996,0183 L-BTC fictifs, ensuite échangés via SideSwap contre de vrais bitcoins de la Fédération.
Le bug était connu et un correctif existait déjà dans le code public, mais pas dans les nœuds en production. Un commit d’Elements intitulé « Fix caching bug in rangeproof caching » (PR #1561) avait été rédigé dès le 3 août 2026, fusionné dans master le 1er septembre, puis reporté sur les branches elements-23.x et elements-23.3.x les 2 et 3 septembre — soit trois à cinq jours avant l’attaque. Aucune version officielle taguée ne contenait encore le correctif. Publié en clair dans le dépôt open source, ce changement a très probablement servi de mode d’emploi : l’attaquant a pu reconstituer la faille à partir des commits publics et l’exploiter avant que les nœuds de Liquid ne soient patchés.
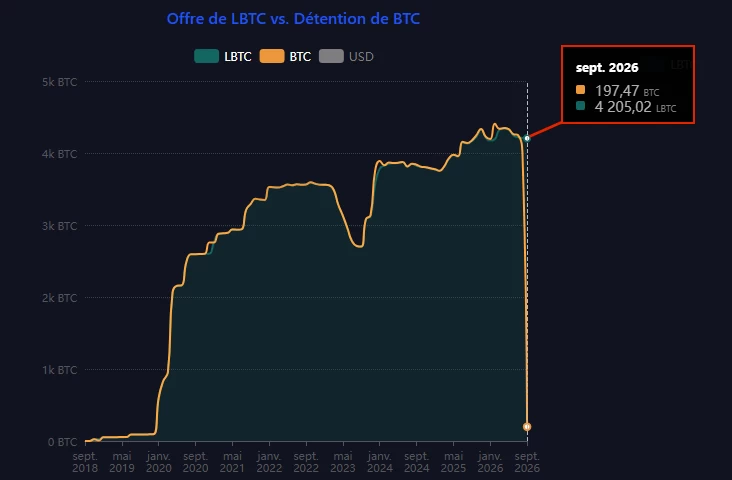
Avec cette attaque, la réserve de la Fédération est passée d’environ 4 200 BTC à environ 200 BTC, amputant la liquidité du peg d’environ 95 %. En conséquence, les nœuds de pont ont été désactivés et le sidechain mis en pause ; les plateformes ont suspendu les dépôts et retraits de L-BTC. Il n’est évidemment plus possible de convertir les L-BTC et bitcoins. Les autres actifs émis sur Liquid (USDT, DePix, titres tokenisés) ne semblent cependant pas concernés.
En ce qui concerne l’auteur du vol, le label « white hat » reste contesté. Charles Guillemet, directeur technique de Ledger, a fait observer qu’un chercheur en sécurité divulgue d’ordinaire une faille avant de déplacer plusieurs centaines de millions de dollars de collatéral. Les fonds n’ont pour l’essentiel pas été dispersés à ce stade, ce qui nourrit à la fois l’hypothèse d’un « sauvetage » négocié et celle d’un exploit suivi d’une tentative de marchandage.
Les conséquences de cette situation pourraient être catastrophiques pour les détenteurs de L-BTC. Si le hacker ne restitue pas les fonds, ils auront perdu 95% de la valeur de ce qu’ils détenaient. Précisons que cet incident ne remet pas en cause la solidité du protocole Bitcoin, mais il montre en revanche ce que coûte un bug sur une sidechain fédérée à l’heure de l’IA.
Sources :
- Liquid Network : https://x.com/Liquid_BTC/status/2096696272447218108
- SideSwap (premier communiqué) : https://x.com/side_swap/status/2096699705216352357
- SideSwap (déclaration détaillée) : https://x.com/side_swap/status/2096709838310928674
- The Block : https://www.theblock.co/news/defi/2026-09-06-liquid-network-pauses-after-purported-white-hat-hackers-withdraw-320-million-in-bitcoin-413626
- Bitcoin Magazine : https://bitcoinmagazine.com/news/alleged-white-hat-hackers-withdraw-4000-bitcoin-from-blockstreams-liquid-network-federation-reserves
- BeInCrypto : https://beincrypto.com/liquid-peg-320-million-whitehat-message/
- Blockonomi (réaction du CTO de Ledger) : https://blockonomi.com/ledger-cto-challenges-whitehat-claim-after-liquids-4000-btc-peg-out/
- Analyse IA du bug : https://gist.github.com/1440000bytes/211ac92dd4433bb1a2e674bf0ff7db2e
- Echange de messages avec le hacker : https://x.com/Excellion/status/2096819523550855255