Après Ledger, le fabricant de hardware wallets Trezor a également confirmé la découverte de trois implants matériels malveillants dans des portefeuilles Trezor Safe 5 vendus par le revendeur CryptoBilis entre août et septembre 2026.
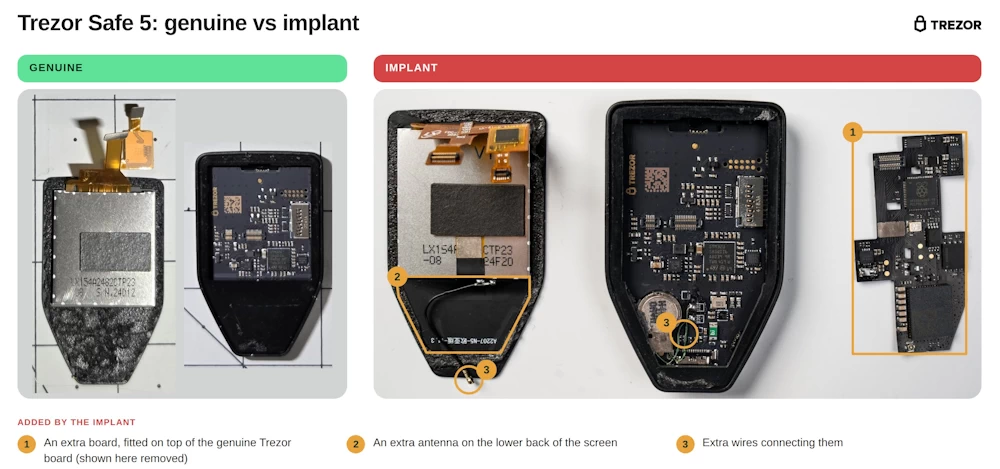
Dissimulé à l’intérieur de l’appareil, entre la carte électronique principale et l’écran, le dispositif est capable de copier tout ce qui s’affiche sur celui-ci, notamment les mots de récupération d’un portefeuille et les éventuelles passphrases saisies par l’utilisateur. Les données collectées sont chiffrées puis transmises, via le réseau mobile, à un serveur contrôlé par les attaquants. L’implant ne modifie pas le fonctionnement de l’appareil et n’altère ni son firmware ni son composant de sécurité (Secure Element), ce qui le rend particulièrement difficile à détecter.
Les trois appareils identifiés ont été achetés entre le 20 août et le 23 septembre 2026, sur les boutiques Tokopedia et Shopee de CryptoBilis ou directement auprès du revendeur. Trezor indique n’avoir constaté aucune compromission sur les appareils examinés provenant d’autres distributeurs ou sur les autres modèles de sa gamme. Aucun client n’a, à ce stade, signalé de perte de fonds.
Une mise à jour du firmware (version 2.13.1), publiée le 11 novembre, empêche désormais les implants identifiés de capturer les informations affichées à l’écran. Cette protection ne peut toutefois pas neutraliser les données qui auraient déjà été dérobées. Trezor recommande donc aux clients ayant acheté leur appareil chez CryptoBilis de transférer leurs fonds vers un nouveau portefeuille créé avec une nouvelle phrase de récupération.
Le fabricant propose par ailleurs le remplacement des appareils achetés auprès de CryptoBilis depuis mars 2026. Il annonce également avoir réduit son réseau de revendeurs d’environ 80 % et imposé des procédures de contrôle plus strictes à ses partenaires restants, notamment concernant l’approvisionnement, le stockage et l’accès aux appareils.
Trezor poursuit son enquête avec l’aide de SEAL 911, le service d’intervention d’urgence de la Security Alliance. L’entreprise précise qu’elle ne dispose pour l’instant d’aucun élément indiquant que cette attaque concerne d’autres distributeurs ou modèles.